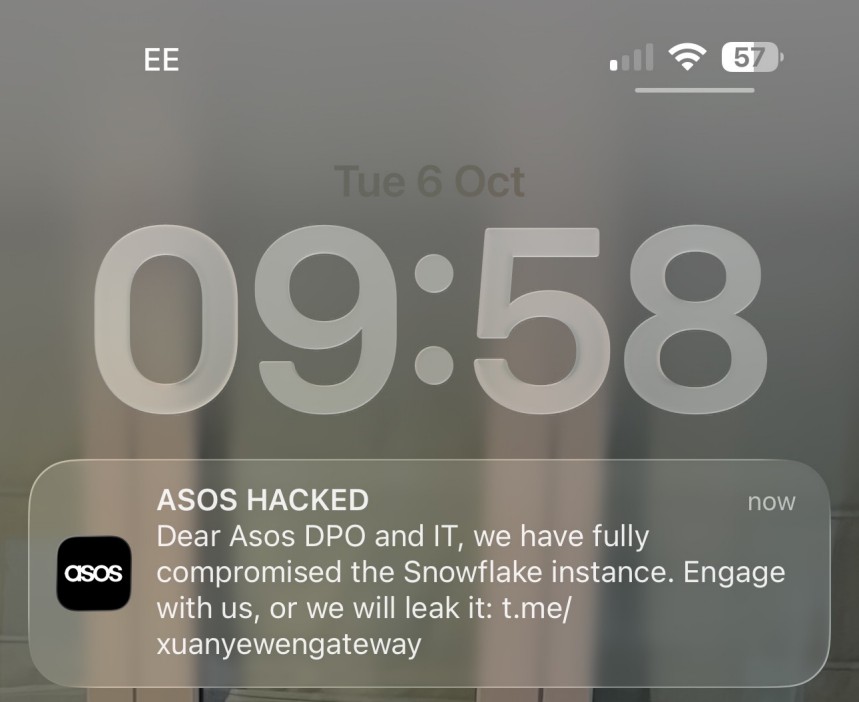
Martedì 6 ottobre gli utenti dell’app ASOS hanno ricevuto una notifica intitolata “ASOS HACKED”, nella quale alcuni hacker sostengono di aver compromesso i dati dell’azienda. La notizia ha avuto effetti immediati in Borsa, con le azioni del rivenditore britannico in calo di oltre l’11%. ASOS, al momento, non ha confermato l’attacco.
Il messaggio, inviato tramite l’app ufficiale, era rivolto al DPO e al reparto IT di ASOS. Gli autori affermavano di aver ottenuto il pieno accesso all’istanza Snowflake dell’azienda e minacciavano di divulgarne i contenuti in assenza di un contatto. La notifica conteneva anche un collegamento a un canale Telegram.
Secondo Sky News, il titolo ASOS è sceso di oltre l’11%, dopo aver guadagnato più del 70% dall’inizio dell’anno. Quasi 500 utenti hanno inoltre segnalato problemi su Downdetector poco prima delle 10:00, ora britannica. Non è chiaro, però, se si trattasse di reali malfunzionamenti o di segnalazioni generate dalla preoccupazione per la notifica.
Quali dati di ASOS potrebbero essere coinvolti
Snowflake è una piattaforma cloud utilizzata dalle aziende per archiviare, elaborare e analizzare informazioni. Nel caso di ASOS costituisce la base di Simon AI, uno strumento di marketing che raccoglie dati comportamentali, demografici e relativi agli acquisti dei clienti.
Simon AI è collegato al sito e all’app ASOS e gestisce messaggi distribuiti attraverso il servizio Braze. Tra le informazioni archiviate sembrerebbero figurare anche taglie e misure degli indumenti. Se l’attacco fosse confermato, questi dati potrebbero quindi essere stati compromessi.
Snowflake è già stata coinvolta in precedenti violazioni. Nel giugno 2024 Mandiant, società di cybersicurezza controllata da Google, aveva individuato fino a 165 clienti potenzialmente interessati da attacchi, tra cui Ticketmaster e Santander. Gli hacker avevano utilizzato credenziali rubate per accedere ad account senza autenticazione a due fattori. Non ci sono però indicazioni che il caso ASOS abbia seguito lo stesso schema.
ASOS non ha ancora confermato la violazione
L’azienda non ha rilasciato comunicazioni ufficiali e non è quindi possibile sapere se siano stati realmente sottratti dati dei clienti. Nella tarda mattinata sito e app risultavano normalmente funzionanti, senza ulteriori segnali dell’attacco oltre alla notifica.
Se il furto venisse confermato, ASOS dovrebbe intervenire rapidamente: nel Regno Unito le aziende sono tenute a notificare una violazione dei dati entro tre giorni. Alla fine di agosto 2026, secondo l’ultimo aggiornamento societario, ASOS contava 16,4 milioni di clienti attivi.
Come proteggersi dopo un attacco informatico
Chi utilizza ASOS dovrebbe evitare di aprire il link presente nella notifica e prestare particolare attenzione a email e SMS apparentemente provenienti dall’azienda. Situazioni simili possono infatti essere sfruttate per campagne di phishing.
In caso di possibile compromissione dei dati è consigliabile:
- cambiare immediatamente le password degli account interessati;
- modificare credenziali uguali o simili utilizzate su altri servizi;
- utilizzare password uniche e complesse, eventualmente con un password manager;
- attivare l’autenticazione a due fattori e le chiavi di accesso quando disponibili;
- prestare attenzione nelle settimane successive a email, SMS e telefonate sospette;
- evitare link e allegati di dubbia provenienza;
- avvisare i propri contatti se potrebbero essere coinvolti;
- aggiornare dispositivi e software per correggere eventuali vulnerabilità;
- segnalare eventuali trasferimenti fraudolenti tramite la piattaforma Perceval.